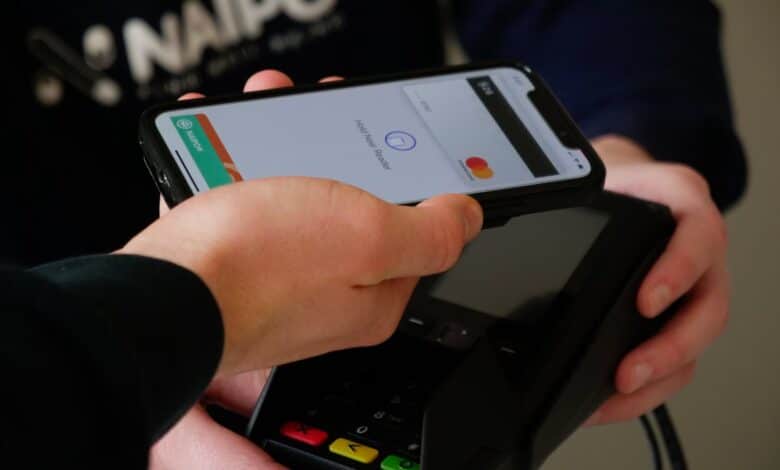
El pago móvil sin contacto se basa en múltiples capas de seguridad que funcionan en fracciones de segundo. Cuando un cliente hace clic en su teléfono o un comerciante acepta el pago a través de su dispositivo móvil, Near Field Communication (NFC) envía la solicitud a sólo unos centímetros de distancia. Los dispositivos, las aplicaciones de pago y los procesadores aún necesitan proteger las credenciales, validar las transacciones y rechazar los datos modificados. Para mejorar aún más la seguridad, los desarrolladores pueden implementar enclaves de software seguros para proteger la información confidencial almacenada en la memoria del acceso no autorizado.
Comprender estos controles ayuda a los equipos de seguridad a evaluar las implementaciones de pago móvil sin tratar las aplicaciones de pago como cajas negras.
El enclave seguro detrás de NFC móvil
Un enclave seguro es un área aislada de hardware que se utiliza para manejar operaciones confidenciales. Dependiendo del dispositivo, puede proteger plantillas biométricas, claves de cifrado y funciones de autorización de pagos incluso si el sistema operativo principal está comprometido. El procesador impide que las aplicaciones ordinarias accedan directamente a la memoria del área segura.
Durante una transacción NFC, el teléfono intercambia datos de pago limitados con un terminal cercano. abajo Tecnología de tocar y pagar Se utilizan comunicaciones por radio de corto alcance, pero la proximidad por sí sola no proporciona un control de seguridad completo. La autenticación del dispositivo, el cifrado y los valores específicos de las transacciones siguen siendo importantes.
Al evaluar la configuración de su pago, asegúrese de que utilice hardware compatible y la versión actual del sistema operativo. Es posible que los dispositivos más antiguos carezcan de protección de enclave más nueva o que ya no reciban parches de seguridad.
Aislar datos de aplicaciones maliciosas
Los sistemas operativos móviles colocan las aplicaciones en una zona de pruebas, otorgando a cada aplicación su propio almacenamiento y permisos. Una aplicación maliciosa no debería poder abrir la base de datos privada de otra aplicación ni examinar su memoria de proceso. Los controles de permisos también restringen el acceso a cámaras, micrófonos, contactos y otros recursos del dispositivo.

Los atacantes aún pueden abusar de los servicios de accesibilidad, las superposiciones de pantalla o el acceso a notificaciones para capturar información fuera de los campos de pago protegidos. informes recientes Datos de pago NFC Demuestra por qué los equipos deben ir más allá del robo de credenciales ordinario.
Siempre que sea posible, mantenga el equipo de caja exclusivamente para uso comercial. Instale únicamente aplicaciones de fuentes aprobadas, verifique mensualmente los permisos de alto riesgo y elimine el software que ya no tenga un propósito operativo claro.
Cómo los servicios comerciales móviles protegen las claves
Las claves de cifrado autentican los dispositivos y protegen los mensajes de transacciones, por lo que su almacenamiento y ciclo de vida merecen un examen cuidadoso. Un sistema de pago bien diseñado genera o inyecta claves a través de un proceso controlado, las almacena en hardware protegido y las rota o revoca cuando cambian los riesgos. Los empleados de los comerciantes nunca necesitan copiar claves originales entre teléfonos.
Comparación de negocios Servicios comerciales móviles Se debe preguntar al proveedor cómo maneja el registro de dispositivos, las actualizaciones de software, la pérdida de dispositivos y las transacciones fuera de línea. Los contratistas, los vendedores de alimentos y las empresas de eventos pueden operar desde locales fijos, y la falta de equipos y las conexiones poco confiables se convierten en problemas reales.
Cree una lista que vincule cada lector o terminal inteligente con un empleado designado. El personal debe tener un proceso documentado para informar cuando un dispositivo desaparece y deshabilitar su acceso inmediatamente.
Verificar el protocolo de enlace de pago tokenizado
La tokenización reemplaza el número de cuenta principal de un cliente con un valor sustituto de uso limitado. El token puede vincularse a un dispositivo, comerciante o contexto de transacción, y si alguien lo intercepta, su valor se reduce. Las contraseñas dinámicas agregan otra verificación al generar un valor que cambia para cada transacción.
La aplicación comercial envía el token y los datos de la transacción asociados a través del procesador para su verificación. Luego, la red de pago verifica que el token sea válido, que los valores cifrados coincidan y que la transacción cumpla con las reglas de autorización. La reproducción del mensaje debería fallar porque sus datos únicos han caducado o se han utilizado.
Las pruebas de seguridad deben confirmar que los registros y recibos solo muestran identificadores enmascarados. Los equipos también deben verificar la validación del certificado y verificar el manejo de errores para que los apretones de manos fallidos no expongan datos de diagnóstico confidenciales.
Mejores prácticas para la defensa de dispositivos raíz
Obtener privilegios de root o modificar de otro modo un sistema operativo móvil puede afectar la zona de pruebas de las aplicaciones, las comprobaciones de arranque seguras y la aplicación de permisos. Las aplicaciones de pago deben detectar signos comunes de compromiso del sistema y detener operaciones sensibles si no se puede establecer la integridad del dispositivo. El personal también necesita una ruta de actualización clara porque la detección puede producir resultados erróneos.
Utilice la administración de dispositivos móviles para aplicar bloqueos de pantalla, versiones mínimas del sistema operativo y listas de aplicaciones aprobadas. Habilite las actualizaciones automáticas, deshabilite las opciones de desarrollador en los dispositivos de producción y bloquee el acceso de pago para los dispositivos que no superen las comprobaciones de integridad. Las capacidades de bloqueo y borrado remoto limitan la exposición si se pierde el teléfono.
No existe una única señal que demuestre que un dispositivo es seguro. Las comprobaciones respaldadas por hardware, la supervisión del tiempo de ejecución y el control de fraude del lado del servidor funcionan en conjunto. Una prueba final útil es sencilla: eliminar un dispositivo registrado del servicio y confirmar que sus credenciales, tokens y acceso de pago se revocan dentro del tiempo previsto.
El pago móvil sin contacto se basa en múltiples capas de seguridad que funcionan en fracciones de segundo. Cuando un cliente hace clic en su teléfono o un comerciante acepta el pago a través de su dispositivo móvil, Near Field Communication (NFC) envía la solicitud a sólo unos centímetros de distancia. Los dispositivos, las aplicaciones de pago y los procesadores aún necesitan proteger las credenciales, validar las transacciones y rechazar los datos modificados. Para mejorar aún más la seguridad, los desarrolladores pueden implementar enclaves de software seguros para proteger la información confidencial almacenada en la memoria del acceso no autorizado.
Comprender estos controles ayuda a los equipos de seguridad a evaluar las implementaciones de pago móvil sin tratar las aplicaciones de pago como cajas negras.
El enclave seguro detrás de NFC móvil
Un enclave seguro es un área aislada de hardware que se utiliza para manejar operaciones confidenciales. Dependiendo del dispositivo, puede proteger plantillas biométricas, claves de cifrado y funciones de autorización de pagos incluso si el sistema operativo principal está comprometido. El procesador impide que las aplicaciones ordinarias accedan directamente a la memoria del área segura.
Durante una transacción NFC, el teléfono intercambia datos de pago limitados con un terminal cercano. abajo Tecnología de tocar y pagar Se utilizan comunicaciones por radio de corto alcance, pero la proximidad por sí sola no proporciona un control de seguridad completo. La autenticación del dispositivo, el cifrado y los valores específicos de las transacciones siguen siendo importantes.
Al evaluar la configuración de su pago, asegúrese de que utilice hardware compatible y la versión actual del sistema operativo. Es posible que los dispositivos más antiguos carezcan de protección de enclave más nueva o que ya no reciban parches de seguridad.
Aislar datos de aplicaciones maliciosas
Los sistemas operativos móviles colocan las aplicaciones en una zona de pruebas, otorgando a cada aplicación su propio almacenamiento y permisos. Una aplicación maliciosa no debería poder abrir la base de datos privada de otra aplicación ni examinar su memoria de proceso. Los controles de permisos también restringen el acceso a cámaras, micrófonos, contactos y otros recursos del dispositivo.
Los atacantes aún pueden abusar de los servicios de accesibilidad, las superposiciones de pantalla o el acceso a notificaciones para capturar información fuera de los campos de pago protegidos. informes recientes Datos de pago NFC Demuestra por qué los equipos deben ir más allá del robo de credenciales ordinario.
Siempre que sea posible, mantenga el equipo de caja exclusivamente para uso comercial. Instale únicamente aplicaciones de fuentes aprobadas, verifique mensualmente los permisos de alto riesgo y elimine el software que ya no tenga un propósito operativo claro.
Cómo los servicios comerciales móviles protegen las claves
Las claves de cifrado autentican los dispositivos y protegen los mensajes de transacciones, por lo que su almacenamiento y ciclo de vida merecen un examen cuidadoso. Un sistema de pago bien diseñado genera o inyecta claves a través de un proceso controlado, las almacena en hardware protegido y las rota o revoca cuando cambian los riesgos. Los empleados de los comerciantes nunca necesitan copiar claves originales entre teléfonos.
Comparación de negocios Servicios comerciales móviles Se debe preguntar al proveedor cómo maneja el registro de dispositivos, las actualizaciones de software, la pérdida de dispositivos y las transacciones fuera de línea. Los contratistas, los vendedores de alimentos y las empresas de eventos pueden operar desde locales fijos, y la falta de equipos y las conexiones poco confiables se convierten en problemas reales.
Cree una lista que vincule cada lector o terminal inteligente con un empleado designado. El personal debe tener un proceso documentado para informar cuando un dispositivo desaparece y deshabilitar su acceso inmediatamente.
Verificar el protocolo de enlace de pago tokenizado
La tokenización reemplaza el número de cuenta principal de un cliente con un valor sustituto de uso limitado. El token puede vincularse a un dispositivo, comerciante o contexto de transacción, y si alguien lo intercepta, su valor se reduce. Las contraseñas dinámicas agregan otra verificación al generar un valor que cambia para cada transacción.
La aplicación comercial envía el token y los datos de la transacción asociados a través del procesador para su verificación. Luego, la red de pago verifica que el token sea válido, que los valores cifrados coincidan y que la transacción cumpla con las reglas de autorización. La reproducción del mensaje debería fallar porque sus datos únicos han caducado o se han utilizado.
Las pruebas de seguridad deben confirmar que los registros y recibos solo muestran identificadores enmascarados. Los equipos también deben verificar la validación del certificado y verificar el manejo de errores para que los apretones de manos fallidos no expongan datos de diagnóstico confidenciales.
Mejores prácticas para la defensa de dispositivos raíz
Obtener privilegios de root o modificar de otro modo un sistema operativo móvil puede afectar la zona de pruebas de las aplicaciones, las comprobaciones de arranque seguras y la aplicación de permisos. Las aplicaciones de pago deben detectar signos comunes de compromiso del sistema y detener operaciones sensibles si no se puede establecer la integridad del dispositivo. El personal también necesita una ruta de actualización clara porque la detección puede producir resultados erróneos.
Utilice la administración de dispositivos móviles para aplicar bloqueos de pantalla, versiones mínimas del sistema operativo y listas de aplicaciones aprobadas. Habilite las actualizaciones automáticas, deshabilite las opciones de desarrollador en los dispositivos de producción y bloquee el acceso de pago para los dispositivos que no superen las comprobaciones de integridad. Las capacidades de bloqueo y borrado remoto limitan la exposición si se pierde el teléfono.
No existe una única señal que demuestre que un dispositivo es seguro. Las comprobaciones respaldadas por hardware, la supervisión del tiempo de ejecución y el control de fraude del lado del servidor funcionan en conjunto. Una prueba final útil es sencilla: eliminar un dispositivo registrado del servicio y confirmar que sus credenciales, tokens y acceso de pago se revocan dentro del tiempo previsto.


