Si ha estado prestando atención a las noticias de seguridad este año, sabrá que la cantidad de vulnerabilidades reportadas ha aumentado dramáticamente. La búsqueda de errores asistida por IA significa que los defectos se descubren más rápido de lo que los mantenedores pueden corregirlos, y cada versión siente la tensión.
La respuesta de Canonical es combatir el fuego con fuego. Utilizarán inteligencia artificial para solucionar problemas descubiertos por la inteligencia artificial. En la recientemente concluida Cumbre Ubuntu 26.10, Canonical lanza Surgeun sistema de inteligencia artificial multiagente que clasifica vulnerabilidades y escribe correcciones respaldadas para paquetes de Ubuntu.
No te preocupes. Nada de esto se incluye automáticamente en sus actualizaciones de seguridad habituales de Ubuntu. Las correcciones de Surge irán a un nuevo repositorio opcional llamado archivo Edge, y las actualizaciones normales solo se alcanzarán después de pruebas realizadas por humanos.
Problemas de CVE que Canonical está intentando resolver
La noticia fue entregada por el vicepresidente de ingeniería, Pierre Guillemin, durante la parte de seguridad del discurso de apertura de la cumbre.
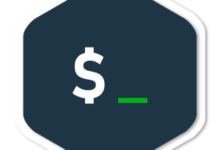
Empezó con números. Según la presentación de diapositivas, la «velocidad de reparación» de Ubuntu aumentó un 119% en un año. El gráfico «número de reparaciones por trimestre» muestra que el número de reparaciones a principios de 2025 es de aproximadamente 1400, y a mediados de 2026, el número de reparaciones por trimestre es de aproximadamente 3100.

Eso no es todo. Canonical dijo que habrá casi tantos CVE solo en octubre de 2026 como en todo 2025.
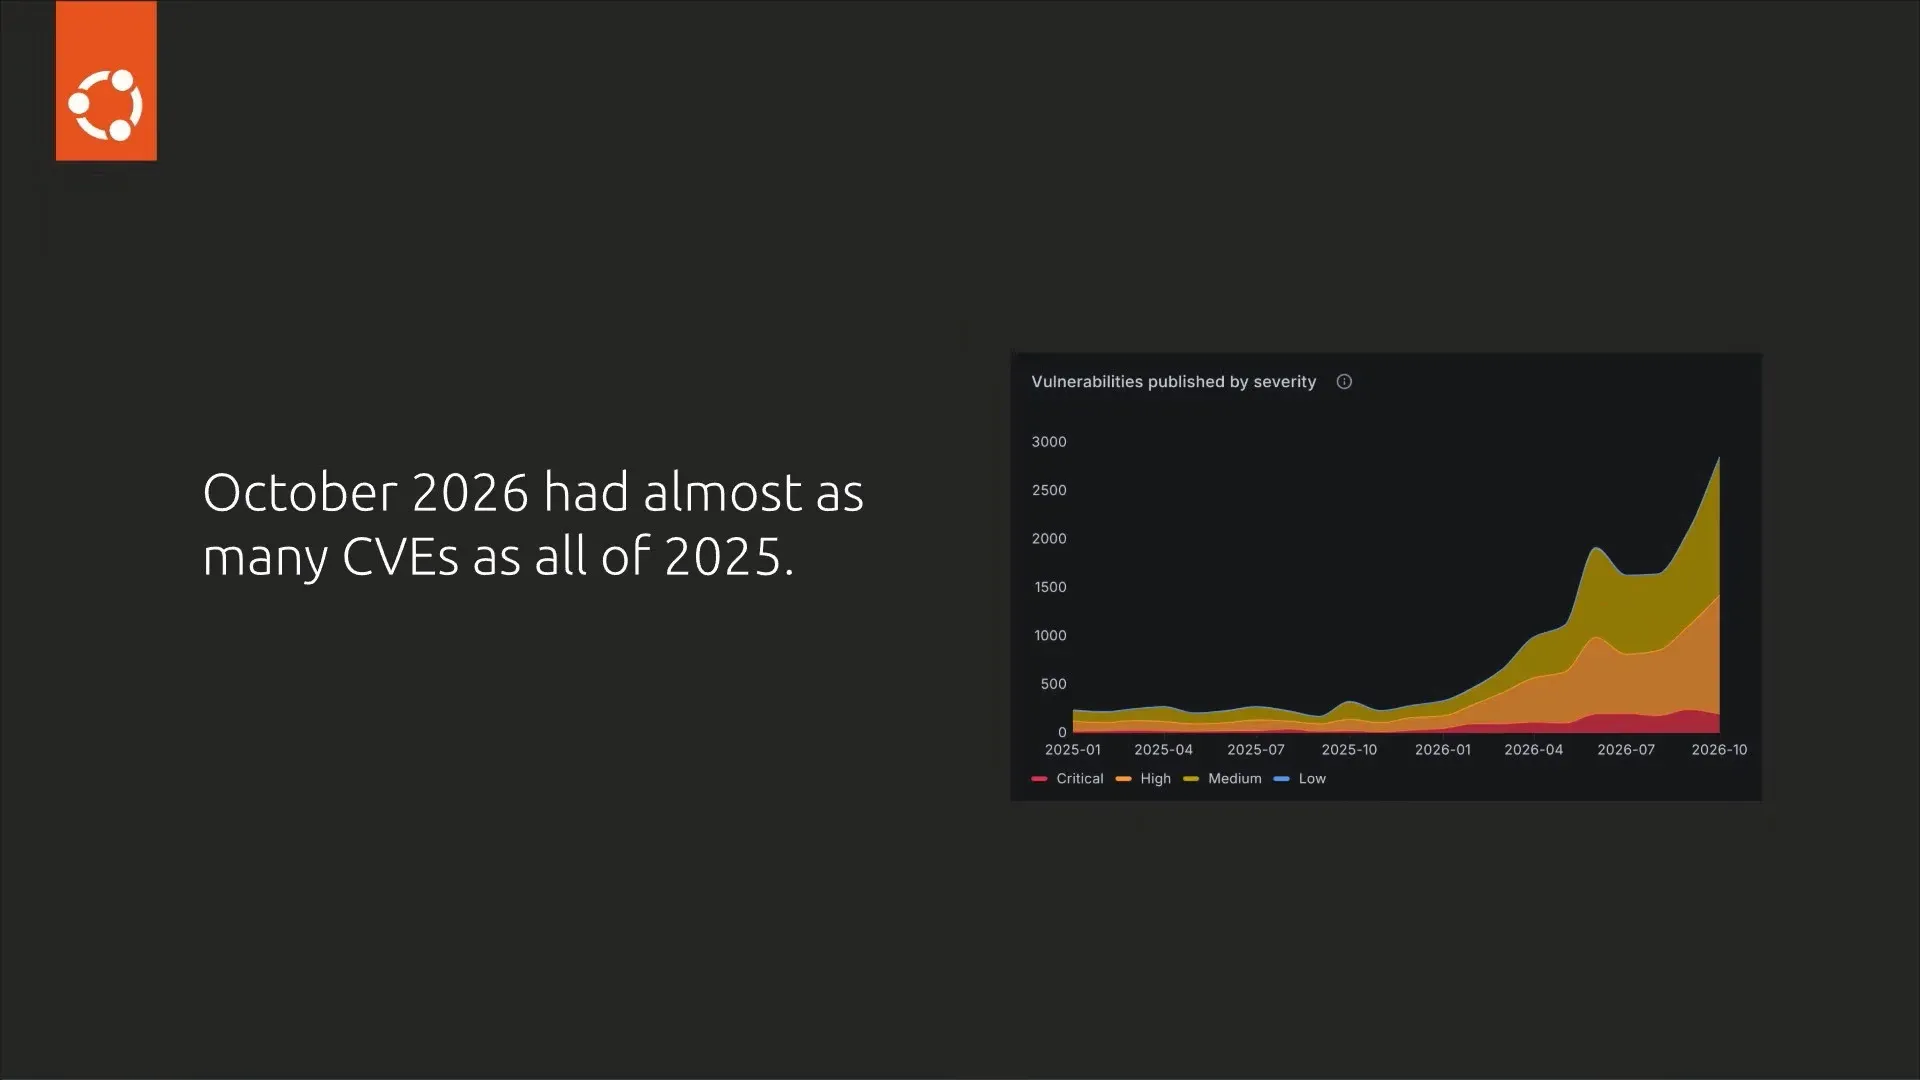
Canonical no espera que esto disminuya. Guillemin dijo que la compañía espera «otro orden de crecimiento de magnitud» en CVE en 2027.
¿Cómo puede mantenerse al día con esto mientras se adhiere a los conocidos estándares de revisión y prueba de versiones estables de Ubuntu? Contratar y trabajar más duro realmente no puede competir con esa velocidad.
Entiende la ola repentina
Surge es «un marco de orquestación de múltiples agentes para corregir vulnerabilidades en Ubuntu».
En pocas palabras, es un canal donde múltiples agentes de IA especializados manejan los diferentes pasos para reparar un CVE, desde encontrar si Ubuntu está afectado hasta generar un parche.
Guillemin dijo que se basa en los más de 20 años de trabajo de seguridad de Ubuntu de Canonical. El objetivo declarado es absorber la afluencia de CVE sin crear un retraso. O, como él dice, “inteligencia artificial contra inteligencia artificial”.
Surge sólo cubre los paquetes del espacio de usuario de Ubuntu, es decir, aplicaciones y bibliotecas en archivos. Los CVE principales no se encuentran entre ellos, ya que las correcciones principales requieren un enfoque de respaldo diferente y siguen su propio ciclo de lanzamiento.
¿Cómo funciona el aumento?
El proceso tiene seis etapas y, curiosamente, no confía en un solo modelo de IA.
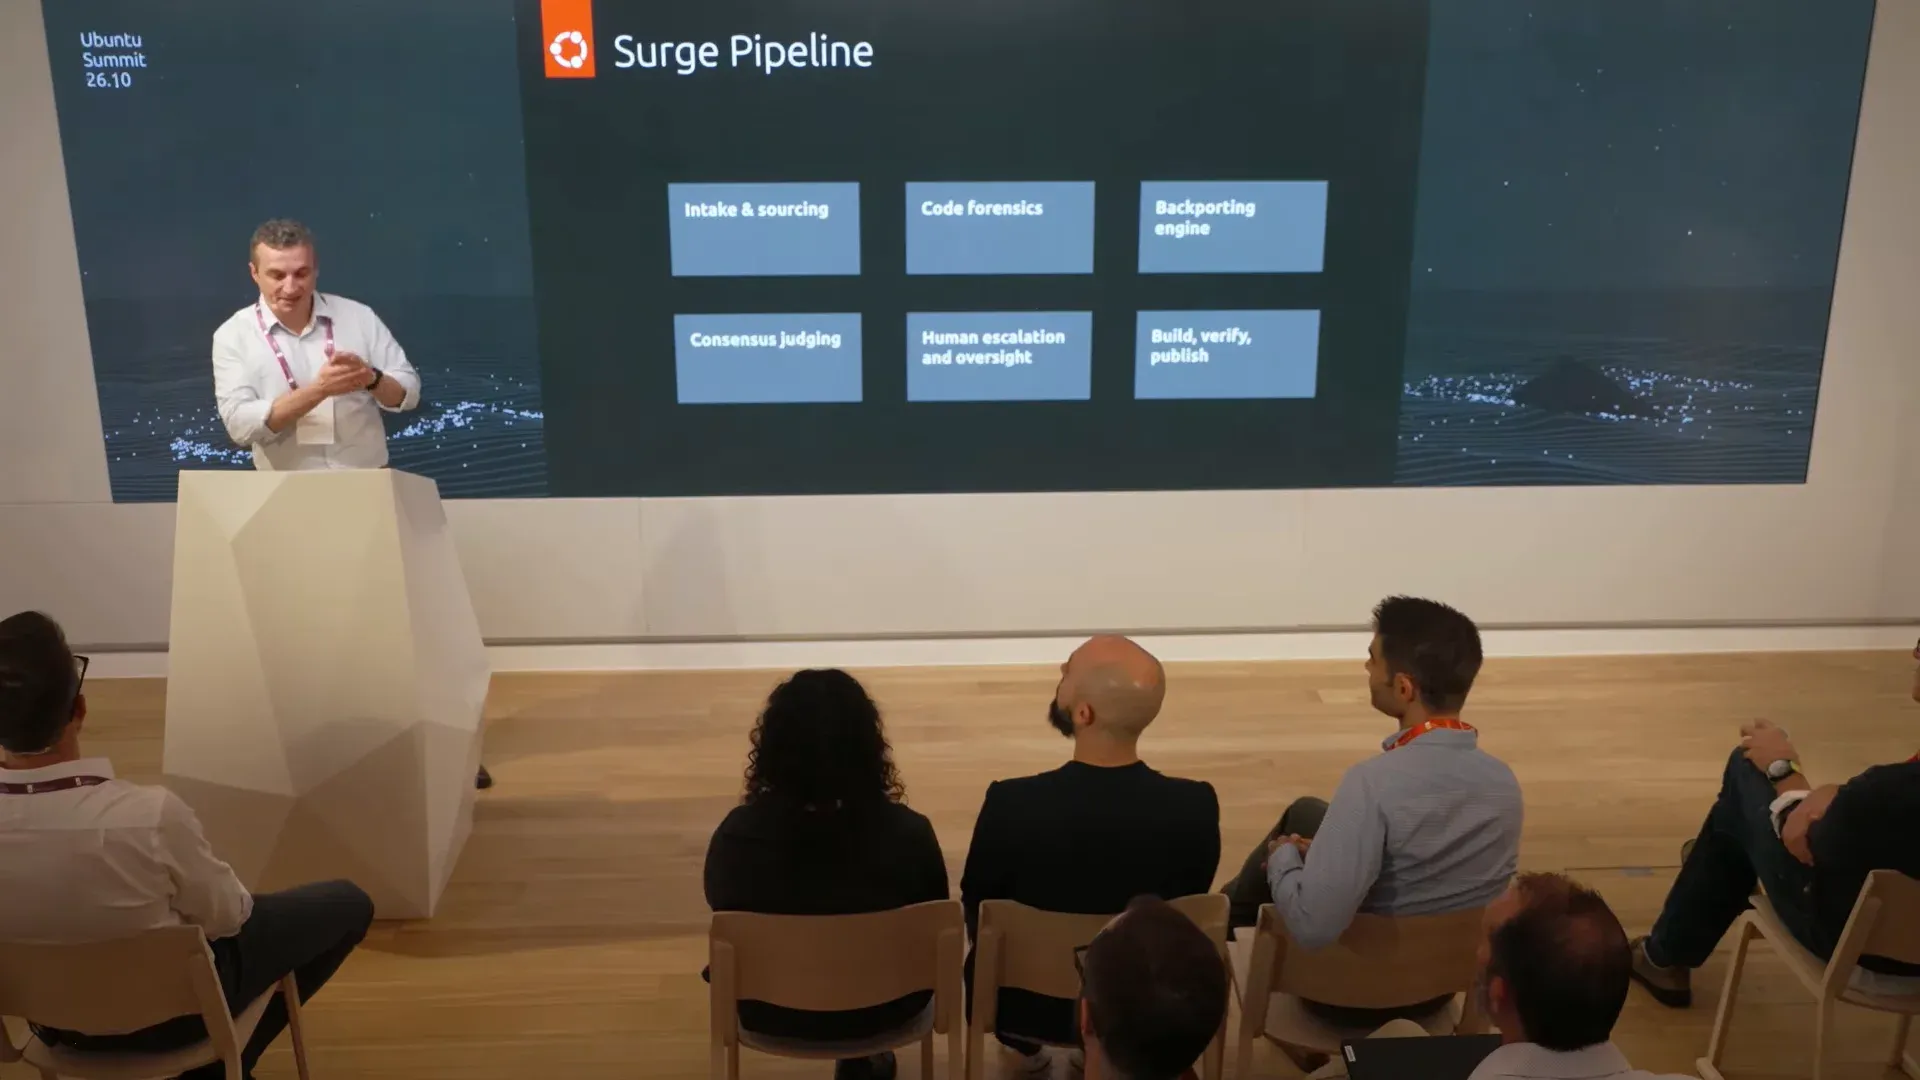
Comienza con la recepción y adquisición, recibiendo informes de vulnerabilidad, mapeándolos a paquetes y verificando si los paquetes afectados están en Ubuntu. Luego se realiza un análisis forense del código para obtener parches ascendentes, analizar la fuente e intentar reproducir la vulnerabilidad para confirmar que la versión de Ubuntu realmente está afectada.
En un motor de backport, en lugar de que un modelo escriba el parche, varios modelos competidores producen cada uno una solución candidata.
Estos candidatos luego pasan a una revisión por consenso, donde son evaluados por un grupo modelo de «revisión» separado y deben ponerse de acuerdo sobre el parche correcto. Si la confianza es baja o el juez llega a un punto muerto, el caso entrará en una escalada humana para que los ingenieros de seguridad de Ubuntu lo revisen manualmente.
Finalmente, el parche pasa por el mismo proceso de compilación, validación y lanzamiento que cualquier otro paquete de Ubuntu, incluidas pruebas deterministas, antes de ser lanzado.
The Edge Archives: correcciones de IA, pero solo si las solicitas
Las correcciones para las explosiones no se enviarán a su sistema a través de las actualizaciones de seguridad normales. En cambio, Canonical está implementando archivos Edge, que son vistas previas selectivas de correcciones que aún están en desarrollo.
Edge le entrega parches generados por máquina antes de que pasen la elegibilidad de Disponibilidad General (GA) de Canonical. Entonces puedes arreglarlo a «velocidad de máquina», pero el compromiso es que no han sido probados completamente.
medir el estrés Esto no es un cambio en su política de seguridad. «No carga automáticamente las correcciones generadas por Surge en nuestras versiones estables». Sus actualizaciones de seguridad periódicas se verifican manualmente y continúan actualizándose a través de los canales habituales.
¿Elegirás unirte?
Si es un usuario habitual de un servidor o escritorio Ubuntu, nada cambiará a menos que así lo desee. Sus actualizaciones de seguridad seguirán llegando de la misma manera.
Si quieres probarlo, Edge está disponible a través de Ubuntu Pro, que sigue siendo gratuito para uso personal. Canonical ha publicado una guía Cómo habilitar el archivado perimetral.
Todavía no pondría Edge en un servidor de producción. Pero en un escritorio normal o en un laboratorio doméstico, esta es una excelente manera de ayudar a Canonical a detectar problemas de manera temprana.
Honestamente, la idea de que la IA escriba parches de seguridad incomodará a algunos de ustedes, y eso es justo. Pero debemos “luchar contra la IA” porque el CVE no se detendrá ni disminuirá. ¿Estoy en lo cierto?
¿Te gusta esta actualización? Apoye la cobertura independiente de noticias sobre Linux
Su FOSS ha ayudado a la gente a utilizar Linux durante los últimos 14 años. Ayúdanos a ser independientes de las grandes empresas tecnológicas. Conviértase en miembro Plus para disfrutar de una lectura sin publicidad y obtener 5 libros electrónicos.
Evite el spam de IA y el spam de SEO en los resultados de Google
Dígale a Google que prefiere FOSS y le mostrará noticias y tutoriales de Linux creados por usuarios experimentados de Linux con mayor frecuencia cuando realice búsquedas. Sólo se necesita un clic.
Recibe FOSS Weekly en tu bandeja de entrada
Un completo boletín informativo de Linux con los últimos lanzamientos, noticias relevantes, consejos y tutoriales, trivia y memes, cuestionarios y ofertas para usuarios de escritorio de Linux. Gratis, todas las semanas.