Hasta ahora, Canonical ha seguido el ciclo SRU de núcleo dividido de Ubuntu, donde las correcciones regulares y los parches de seguridad se encuentran en vías separadas, con una actualización completa cada cuatro semanas y un lanzamiento centrado en la seguridad a mitad de semana en caso de emergencias. CVE reparar.
Si este concepto es nuevo para ti, Actualización de versión estableo SRU, es la forma que tiene Canonical de proporcionar correcciones de errores y parches de seguridad a Ubuntu después del lanzamiento de una distribución. El núcleo tiene su propia pista dedicada a esto.
La norma es Reemplazar dos pistas Un solo ciclo dura 2 semanas y, dado que cada nuevo ciclo comienza una semana después del ciclo actual, hay una versión principal cada semana.
nuevo ciclo de dos semanas
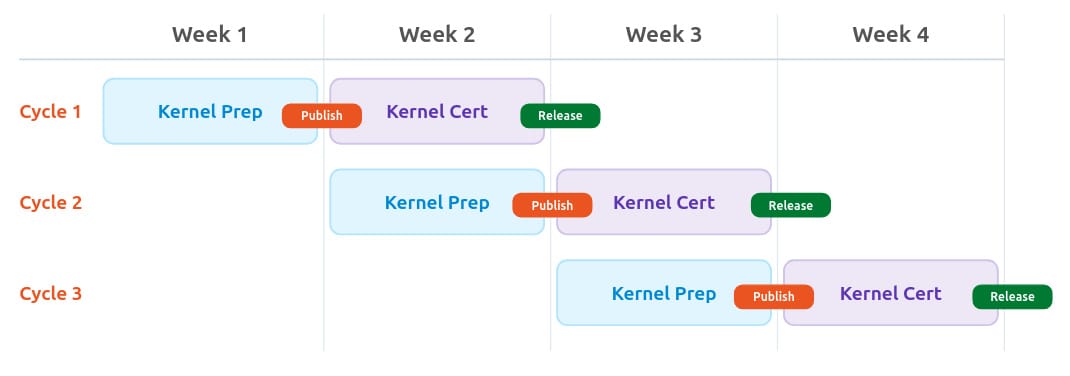
Cada ciclo comienza con una semana de integración y preparación del parche. El equipo central selecciona correcciones en cada núcleo, crea paquetes y ejecuta pruebas de humo básicas para detectar cualquier error obvio antes de continuar con la compilación.
Estas compilaciones se envían a Ubuntu -proposed bolsillo Después de la primera semana. Aquí es donde se encuentra la versión candidata principal antes de que esté certificada y sea accesible para aquellos que saben dónde buscar, pero aún no está abierta a los usuarios generales.
La segunda semana es cuando Canonical ejecuta las compilaciones. Certificación Ubuntu Programas de prueba de hardware, ejecutándolos en diferentes tipos de máquinas para garantizar que no haya problemas en el mundo real antes de que se lance el núcleo.


Cada semana comienza un nuevo ciclo, independientemente de dónde se encuentre el ciclo actual, por lo que siempre hay un núcleo que finaliza su ejecución de prueba y se implementa. Así terminó el ciclo de dos semanas con lanzamientos semanales.
Y, cuando algo no se puede entregar de forma segura, Canonical dice que lo deja claro y dirige a los usuarios a recomendaciones generales para reforzar el sistema.
Para equipos que no pueden esperar las dos semanas completasCanonical señala explícitamente a -proposed como un camino rápido. La idea es que pueda realizar sus propias pruebas de aceptación en la compilación en lugar de esperar a que finalice la certificación.
El jingle hace que esto sea inevitable.
Este cambio no surgió de la nada. Tuvieron que tomar una decisión tan integral debido a algunos problemas menores. El mes pasado vimos cómo les iba. Consumir recursos informáticos Simplemente consíguelo de git.kernel.org para obtener el material de capacitación.
Para Canonical, su decisión fue impulsada por los LLM y los agentes de IA Haga de la búsqueda de vulnerabilidades un asunto automatizado y continuodescubriendo errores centrales a una escala y velocidad que los investigadores humanos no pueden replicar.
El objetivo es implementar una solución alternativa dentro de las 24 a 48 horas posteriores a la divulgación de un CVE. No es un parche, sino algo para llevar el sistema afectado a un estado más seguro mientras lo construye.
Lo que los creadores de Ubuntu están haciendo es responder a la situación que evoluciona rápidamente acortando la ventana entre la divulgación de CVE y el lanzamiento del parche.
¿Te gusta esta actualización? Apoye la cobertura independiente de noticias sobre Linux
Su FOSS ha ayudado a la gente a utilizar Linux durante los últimos 14 años. Ayúdanos a ser independientes de las grandes empresas tecnológicas. Conviértase en miembro Plus y disfrute de una lectura sin publicidad y obtenga 5 libros electrónicos.


