Fedora 43 beta para ser liberado hoy. Las imágenes ISO están disponibles para descargar. Si ya usa Fedora 42, puede Actualice el sistema Fedora 42 a la versión beta de Fedora 43 Use el sistema DNF para actualizar el complemento.
En esta guía paso a paso, explicaremos cómo Realizar la actualización de Fedora 43y consideraciones importantes.
Actualizar a Fedora 43 Beta en Fedora 42
Si actualmente está ejecutando Fedora 42 y se siente riesgoso, puede actualizar su sistema a Fedora 43 Beta.
Paso 1: datos de copia de seguridad
Te recomiendo encarecidamente Haga una copia de seguridad de sus datos Cada sistema presenta riesgos potenciales antes de realizar cualquier actualización de todo el sistema.
También puede considerar descargar la imagen en vivo de Fedora Workstation como precaución.

Paso 2: Actualice su sistema Fedora actual
Antes de comenzar la actualización, asegúrese de que su sistema Fedora 42 esté completamente actualizado ejecutándose:
sudo dnf upgrade --refresh
después, Reiniciar la computadora. Este paso es importante para recibir versiones posteriores de claves de firma y a menudo resuelve problemas relacionados con el proceso de actualización.
Paso 3: Descargue el paquete de actualización para Fedora 43 beta
Para actualizar a Fedora 43 beta para Fedora 42, usará dnf system-upgrade download Orden releasever=43:
sudo dnf system-upgrade download --releasever=43
Su sistema ahora descargará e instalará todos los paquetes de actualización para Fedora 43 beta.
Si las dependencias de algunos de sus paquetes no se cumplen, la actualización puede negarse a continuar. En este caso, es posible que deba usarlo nuevamente --allowerasing Opciones.
sudo dnf system-upgrade download --releasever=43 --allowerasing
Debería Estudie cuidadosamente la producción Para ver qué paquetes se eliminarán para garantizar que no sean posibles para su sistema o productividad.
añadir --best Las opciones a veces pueden proporcionar más detalles sobre dependencias insatisfactorias.
Paso 4: Verifique la tecla GPG
Si importa una nueva clave GPG, se le pedirá que verifique su huella digital.
[...] Importing OpenPGP key 0x31645531: UserID : "Fedora (43)" Fingerprint: C6E7F081CF80E13146676E88829B606631645531 From : file:///etc/pki/rpm-gpg/RPM-GPG-KEY-fedora-43-x86_64 Is this ok [y/N]: y
Paso 5: activar el proceso de actualización de Fedora 43
Si estas usando DNF 4 (Por defecto, valor predeterminado en la versión Fedora), Ejecutar:
sudo dnf system-upgrade reboot
Esta voluntad Reinicie su máquina ahora Ingrese un entorno de actualización especial. Asegúrese de cerrar todos los programas y guardar su trabajo con anticipación.
Si estas usando DNF 5 (Comenzando con Fedora 41+), ejecute:
sudo dnf5 offline reboot
Para confirmar el proceso de actualización F43, presione Y y presione la tecla de entrada:
The system will now reboot to upgrade to release version 43.
Is this ok [y/N]: y
Esto realiza una actualización Desconectado Durante el siguiente proceso de arranque.
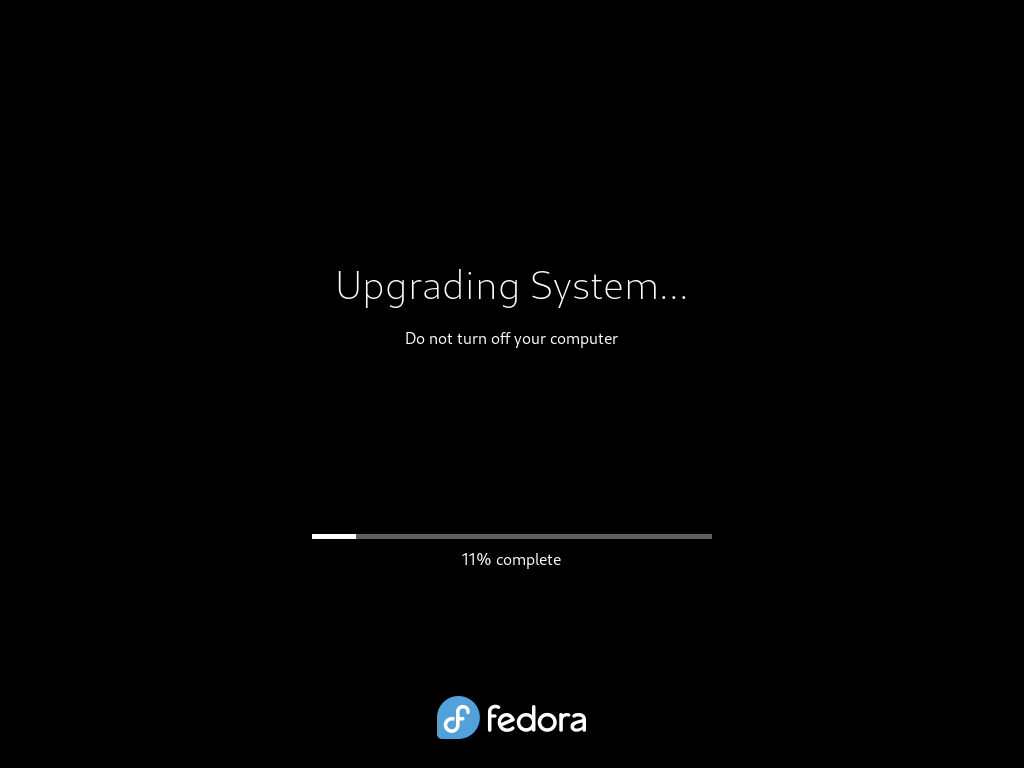
Puede usar el comando para cancelar la actualización y eliminar el archivo descargado:
sudo dnf5 offline clean
Si encuentra problemas, puede intentar reconstruir la base de datos de RPM distro-synco comentario con la última política de Selinux.
Paso 6: Inicie sesión en Fedora 43
Después de una actualización F43 exitosa, su sistema se reiniciará a la versión Beta Beta actualizada Fedora Linux 43.
Inicie sesión y comience a usar Fedora 43 beta:
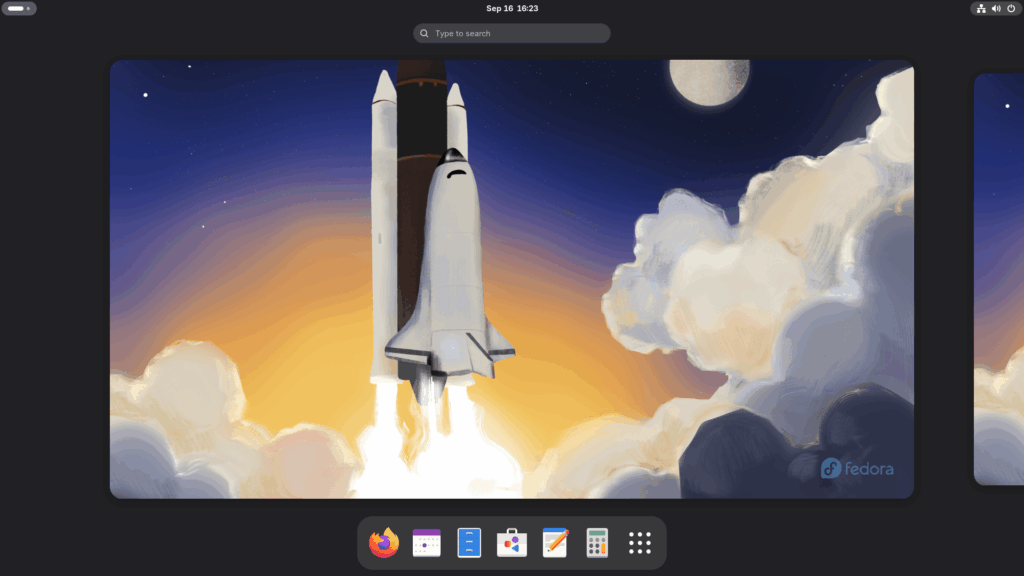
Puede verificar el uso del comando para verificar la versión instalada de Fedora:
cat /etc/fedora-release
Esto mostrará la versión actual de Fedora:
Fedora release 43 (Forty Three)
Para mostrar los detalles de la versión completa, use este comando en su lugar:
cat /etc/os-release
Salida de muestra:
NAME="Fedora Linux"
VERSION="43 (Workstation Edition Prerelease)"
RELEASE_TYPE=development
ID=fedora
VERSION_ID=43
VERSION_CODENAME=""
PRETTY_NAME="Fedora Linux 43 (Workstation Edition Prerelease)"
ANSI_COLOR="0;38;2;60;110;180"
LOGO=fedora-logo-icon
CPE_NAME="cpe:/o:fedoraproject:fedora:43"
DEFAULT_HOSTNAME="fedora"
HOME_URL="
DOCUMENTATION_URL="
SUPPORT_URL="
BUG_REPORT_URL="
REDHAT_BUGZILLA_PRODUCT="Fedora"
REDHAT_BUGZILLA_PRODUCT_VERSION=43
REDHAT_SUPPORT_PRODUCT="Fedora"
REDHAT_SUPPORT_PRODUCT_VERSION=43
SUPPORT_END=2026-12-02
VARIANT="Workstation Edition"
VARIANT_ID=workstation
Tú también puedes Configuración -> Sistema -> Detalles del sistema parte:
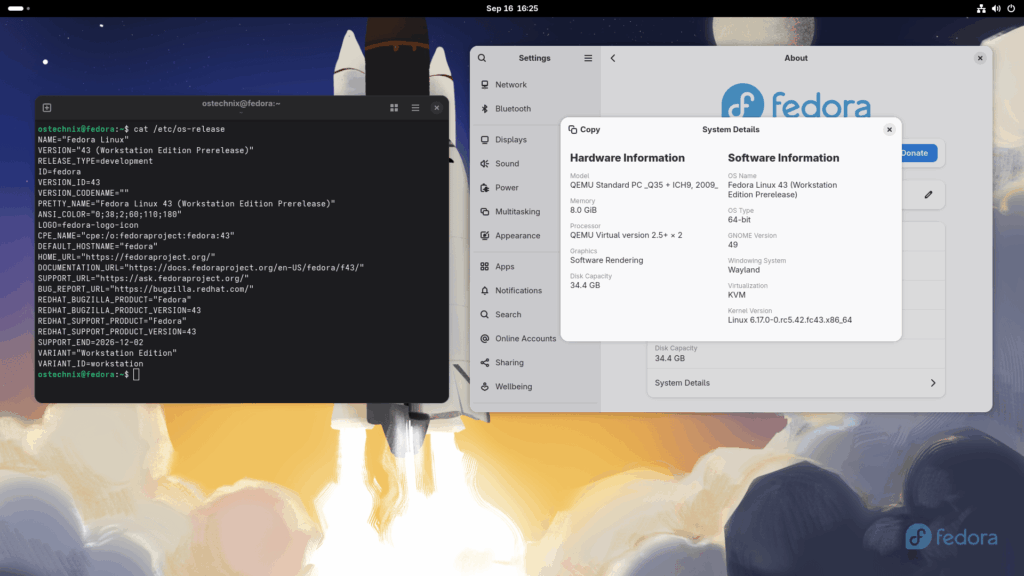
solución de problemas
Si encuentra algún problema después de actualizar F43, siga los siguientes pasos uno por uno.
Reconstruir la base de datos RPM:
Primera copia de seguridad /usr/lib/sysimage/rpm Y corre:
sudo rpm --rebuilddb
usar distro-sync:
sudo dnf distro-sync
Para resolver el problema de dependencia, haz:
sudo dnf distro-sync --allowerasing
Comentar archivos con la última política de Selinux:
sudo fixfiles -B onboot
y reiniciar, especialmente si Selinux estaba desactivado previamente.
Misión de actualización de Fedora
Después de actualizar con éxito su sistema Fedora 42 a Fedora 43, puede considerar realizar algunas tareas opcionales posteriores a la actualización para garantizar un rendimiento y mantenimiento óptimos del sistema.
Estas tareas incluyen:
- Actualizar archivos de configuración del sistema,
- Actualice el programa GRUB Boot en el sistema BIOS.
- Limpiar la jubilación o paquetes viejos,
- Limpie los núcleos viejos, las viejas llaves de GPG y los viejos enlaces simbólicos,
- Y actualice el núcleo de rescate.
1. Actualizar archivos de configuración del sistema
Los archivos de configuración generalmente se almacenan en /etc Carpeta. Durante la actualización, si modifica el archivo de configuración del paquete, RPM puede usar .rpmnew Extender (para una nueva configuración predeterminada) o usar uno .rpmsave expandir.
Puedes usar rpmconf Simplifique el proceso de verificación y fusión de estos archivos.
Instalar rpmconf:
sudo dnf install rpmconf
Ejecute el siguiente comando para ver y administrar cambios de archivo de configuración:
rpmconf -a
Es importante verificar dos veces los cambios /etc/yum.repos.d/ Porque restaurar estos archivos a la versión original puede deshabilitar las actualizaciones del software de terceros.
Además, verifique los archivos clave /etc/ssh/sshd_config,,,,, /etc/nsswitch.confy /etc/ntp.conf Por ejemplo, como una actualización de OpenSSH, se puede restaurar sshd_config El valor predeterminado para la autenticación de la clave pública no se puede habilitar.
2. Actualizar el cargador de arranque de grub en el sistema BIOS
Aunque el paquete Grub RPM se ha actualizado, el cargador de arranque instalado o integrado en el sistema BIOS no se actualiza automáticamente. Es un buen hábito actualizar entre las versiones de Fedora Linux.
Encuentra el nodo del dispositivo /boot/ quedarse en cama:
sudo mount | grep "/boot "
Por ejemplo, si /dev/sda4el nodo del dispositivo es /dev/sda.
Reinstale el gestor de arranque usando el comando:
sudo grub2-install /dev/sda
reemplazar /dev/sda No hay números al usar el nodo de su dispositivo real.
La salida esperada se «instalará para la plataforma I386-PC. Instalación completa. No se informó ningún error».
3. Limpiar las parcelas de jubilación
Fedora se retira debido a la obsoleta, la muerte aguas arriba o la renuncia de los defensores. Estos paquetes permanecen en su sistema, pero ya no recibirán actualizaciones. Es muy recomendable para eliminarlos.
Para actualizar una distribución (como Fedora 42-43), ejecute:
sudo dnf install remove-retired-packages
sudo remove-retired-packages
Tenga en cuenta que este método de limpieza no admite actualizaciones de más de dos versiones.
4. Limpia las bolsas viejas
Para encontrar paquetes duplicados (se han instalado múltiples versiones):
sudo dnf repoquery --duplicates
Para eliminarlos, corre:
sudo dnf remove --duplicates
Tenga en cuenta que este comando usa el valor predeterminado dnf Binario (DNF5 en Fedora 39+). Esta lista solo es válida en sistemas totalmente actualizados.
Lista de paquetes que ya no están instalados en el repositorio del sistema:
sudo dnf list --extras
Para eliminar paquetes innecesarios «adicionales», ejecute:
sudo dnf remove $(sudo dnf repoquery --extras --exclude=kernel,kernel-\*,kmod-\*)
Para eliminar el paquete DNF, considere que ya no requiere DNF (otros paquetes no están instalados explícitamente y no se requieren):
sudo dnf autoremove
Ejercer precaución Porque esto solo eliminará el paquete DNF pensar No, esto puede no coincidir con su uso real.
5. Limpia los núcleos viejos
Después de comenzar y probar un nuevo kernel, puede eliminar el núcleo más antiguo. Esto ayuda a liberar espacio.
Puede usar el siguiente script para mantener el último núcleo y limpiar el viejo núcleo:
#!/usr/bin/env bash

old_kernels=($(dnf repoquery --installonly --latest-limit=-1 -q))
if [ "${#old_kernels[@]}" -eq 0 ]; then
    echo "No old kernels found"
    exit 0
fi

if ! dnf remove "${old_kernels[@]}"; then
    echo "Failed to remove old kernels"
    exit 1
fi

echo "Removed old kernels"
exit 0
Por ejemplo, guarde el contenido en un archivo cleanfedorakernel.sh.
Hacerlo ejecutable:
chmod +x cleanfedorakernel.sh
Y ejecutarlo para eliminar el viejo núcleo:
sudo ./cleanfedorakernel.sh
6. Limpiar las llaves viejas de las firmas de paquetes de RPM confiables
Con el tiempo, las claves GPG y los repositorios de terceros de las versiones de Fedora más antiguas se acumulan en la base de datos RPM. Puede eliminar las teclas no referenciadas utilizando los siguientes métodos
sudo dnf install clean-rpm-gpg-pubkey
sudo clean-rpm-gpg-pubkey
7. Limpie los viejos enlaces simbólicos
Instalar symlinks:
sudo dnf install symlinks
Auditoría de enlaces simbólicos rotos (p. Ej. /usr)
sudo symlinks -r /usr | grep dangling
Eliminar enlaces simbólicos rotos:
sudo symlinks -r -d /usr
8. Actualice el núcleo de rescate
Dependiendo de la configuración de su sistema, el núcleo de rescate e initRAMFS no se puede actualizar automáticamente como actualizaciones del núcleo. Si está desactualizado, se puede regenerar.
sudo rm /boot/*rescue*
sudo kernel-install add "$(uname -r)" "/lib/modules/$(uname -r)/vmlinuz"
Para automatizar este proceso, instale dracut-config-rescue:
sudo dnf install dracut-config-rescue
De ahora en adelante, mientras se inicie Dracut, el núcleo de rescate se regenerará.
en conclusión
Aunque se puede actualizar a prelanzamiento como beta, Puede romper temporalmentecomo cualquier otro aspecto de pre-emisión.
Fedora Linux 43 se está desarrollando actualmente con una variedad de cambios reconocidos en todo el sistema e independientes, algunos de los cuales usan «congelación beta» como fecha límite de emergencia e incluso luego indica un desarrollo continuo.
A pesar de que el Fedora 43 todavía está en Beta, al menos es estable para mí. Estoy ejecutando esta versión en una de mis máquinas virtuales sin ningún problema.


