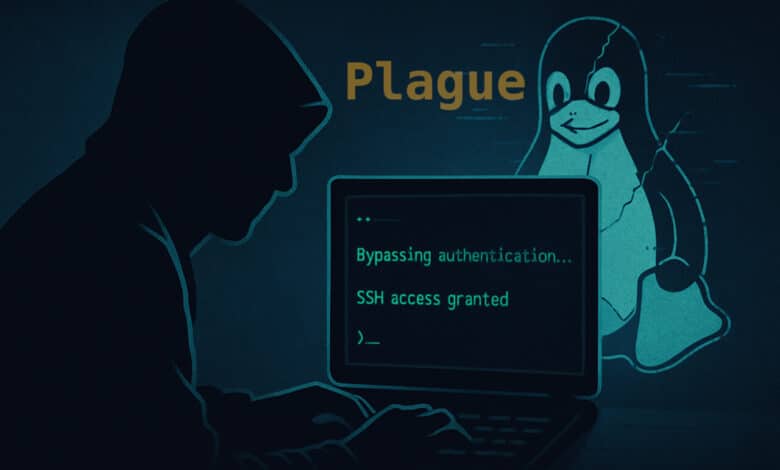
Hoy discutiremos un tema muy importante: un delicado Backdoor de Linux Llamado plaga. Si usted es un administrador de seguridad de TI, es importante comprender estas amenazas avanzadas, especialmente las que se dirigen a los componentes del sistema central.
Piensa que esta es una lección de comprensión Cómo un atacante intenta mantener oculto y evitar controles de seguridad.
¿Qué es una plaga?
Primero, comprendamos cuál es la peste.
La plaga es Programas maliciosos (Una «puerta trasera») está diseñado para sistemas Linux. Su objetivo principal es permitir que los atacantes Secretamente omitir la autenticación del sistema.
Esto significa que un atacante puede ingresar al sistema sin un nombre de usuario y contraseña válidos, o usar una contraseña secreta y codificada.

Proporciona Acceso continuo a SSH Agresor. La continuidad significa que permanece en el sistema incluso después de un reinicio o actualización.
La peste es peligrosa y difícil de detectar
La plaga es muy peligrosa porque es Muy reservado y Difícil de detectar.
Se ha ido No se notó públicamente Durante mucho tiempo, muchos motores antivirus No lo martes como malicioso. Se puede ocultar en el sistema sin ser capturado por herramientas de seguridad comunes.
La puerta trasera de la peste Integración en profundidad en la pila de autenticación. Objetivo de la peste Pam (Se puede conectar al módulo de autenticación), la parte básica del sistema Linux.
él Actualización del sistema sobreviviente. Entonces, incluso si actualiza el sistema, la plaga aún puede existir.
él Casi no hay rastros de forense. Las huellas forenses son como huellas digitales. La peste intenta borrarlos, lo que dificulta saber dónde está el atacante.
¿Cómo funciona una plaga?
La plaga logra su sigilo y durabilidad a través de varias técnicas inteligentes:
1. Backdoor con sede en Pam
Como ya sabrá, PAM es un marco que puede manejar la autenticación de los usuarios para muchos programas.
La peste es como una Módulo PAM malicioso. Se inyecta directamente en el proceso de autenticación del sistema.
Cuando programas similares login o sshd Se requiere que el PAM autentique al usuario, y la plaga puede interceptar esta solicitud y permitir que el atacante ingrese.
2. Autenticación de derivación
Uso de la peste Contraseña estática y codificada. Estas son las contraseñas secretas integradas en la puerta trasera en sí, como «MVI4ODM6TLD7», «IPV57KNK32IH» y «Champeme».
Un atacante puede iniciar sesión con una de estas contraseñas, evitando la verificación de contraseña normal del sistema.
3. Tecnología de escape avanzada
Características del respaldo de los cigarrillos:
La plaga dificulta que los investigadores de seguridad analicen. Verifica si su nombre de archivo es libselinux.so.8 si ld.so.preload No existe en las variables de entorno.
Esto ayuda Escape de los debatientes y entornos de sandboxestos mecanismos generalmente se usan para el análisis.
Ofuscación de cadena:
La puerta trasera de la peste Ocultar texto y datos importantes Código interno. Esto hace que sea difícil entender lo que está haciendo la puerta trasera con solo mirar su código. Utiliza métodos complejos, incluidas las capas de cifrado múltiples (XOR, KSA/PRGA, DRBG).
Manipulación del entorno (invisible):
La plaga es positiva Limpiar el entorno de tiempo de ejecución Elimine la evidencia de la existencia de un atacante.
- él Variables de entorno de desechos como
SSH_CONNECTIONySSH_CLIENT. - él Redireccionar
HISTFILEllegar/dev/null. Esto evita que los comandos de shell se registren en la historia del usuario, eliminando así la huella del atacante.
Artifactos de sesión ocultos:
Asegura esto Casi no se conservan ningún rastro de auditoría o metadatos de inicio de sesión.
Desafíos en la detección
Debido a estas complejas funciones, la plaga es Incapaz de detectar excepciones Use herramientas de seguridad tradicionales. Esto resalta:
- Prueba activa. No puedes solo esperar alertas; Necesitas buscar activamente estas amenazas.
- Caza a base de yara. Reglas de Yara es un patrón utilizado para identificar malware.
- Análisis de comportamiento. Esto significa ver qué programas Hacer En el sistema, no son solo ellos Sí.
Puntos clave
- Los componentes del sistema básico son los objetivos: A los atacantes les gusta apuntar a partes básicas del sistema operativo, como PAM, porque proporcionan un acceso profundo y persistencia. Si comprometen PAM, controlan la autenticación de todo el sistema.
- La invisibilidad es crucial: Las posturas modernas hacen todo lo posible para esconderse. Comprender tecnologías como la confusión, los contra -qualentenes y la manipulación ambiental.
- La persistencia es clave: El atacante quiere permanecer en el sistema. Es crucial comprender cómo sobreviven las puertas traseras reiniciadas y actualizadas, como integrar la peste en la pila de autenticación.
- Las herramientas tradicionales pueden fallar: No confíe únicamente en el software antivirus. Las amenazas complejas como la peste pueden escapar fácilmente. Esta es la razón por la cual la caza activa como usar las reglas de Yara y el análisis de comportamiento es tan importante.
- La recopilación de evidencia es importante: Incluso si la puerta trasera intenta eliminar sus pistas, puede dejar pistas sutiles, como contraseñas codificadas o banderas específicas (p. Ej.
bkr=1). Aprender a encontrar estos «artefactos» es crucial para la respuesta a los incidentes.
Comprender la plaga nos ayuda a comprender las estrategias avanzadas utilizadas por los actores de amenaza y fortalece por qué necesitamos estar atentos y adaptables en las prácticas de seguridad.
Sistema NextronUna compañía de seguridad con sede en alemán publicó un estudio en profundidad sobre la puerta trasera de la peste. Si está interesado en aprender más, consulte los siguientes enlaces:
Lectura sugerida: