El crecimiento de la industria VPN se basa en el compromiso. Elija casi cualquier proveedor y el discurso será el mismo: «No mantenemos registros». Entregas toda tu conexión a Internet y, a cambio, recibes la promesa del meñique de que nadie escribirá nada.
Para muchas personas preocupadas por la privacidad, esa promesa dejó de ser lo suficientemente buena hace un tiempo. Una política de no registros es tan honesta como la empresa que la implementa, e incluso las empresas honestas pueden ser pirateadas, citadas o adquiridas silenciosamente.
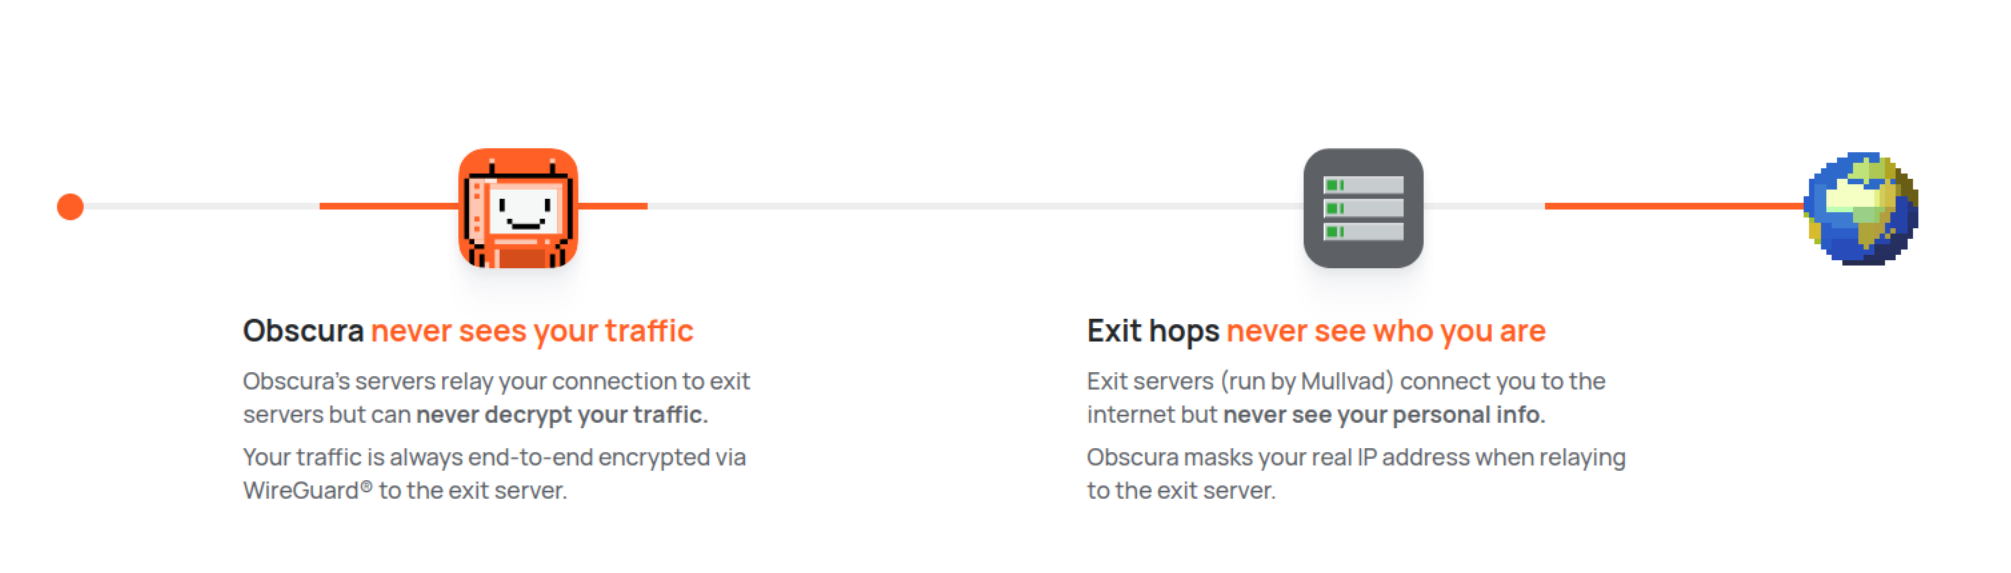
VPN oculta Tratando de responder a esta pregunta. No le pide que confíe en su palabra, sino que divide el trabajo entre dos empresas distintas para que ninguna de ellas pueda vincular su identidad a su navegación. El primer salto son los propios servidores de Obscura; el salto de salida es Mulwad. Una respetada empresa de VPM de Suecia. Su tráfico está cifrado de extremo a extremo con la clave de Mulvad, por lo que Obscura en realidad no puede leerlo y Mulvad nunca puede ver quién es usted.
La persona detrás de esto es Carlos Donguno de los 5 principales contribuyentes de Bitcoin Core que firma su sitio web como «Jefe de control» y «Lucho por mis usuarios». Le envié una serie de preguntas sobre Obscura. Esta es una conversación.
Pasaste de ser uno de los principales contribuyentes de Bitcoin Core a fundador de una empresa de VPN. ¿Qué le convenció de que era necesario reconstruir el espacio VPN en lugar de simplemente mejorarlo?
«No confíes, verifica» es la piedra angular de los principios criptopunk con los que crecí. Creo que esta minimización de la confianza es fundamental a la hora de crear tecnologías centradas en el ser humano y críticas para la seguridad y la privacidad. Sin embargo, la industria de las VPN está plagada de escándalos (como Onavo), promesas incumplidas y promesas meñiques de “no registrar registros”. Esto no me parece bien.
Cuando miré las capacidades bajo el capó de iCloud Private Relay de Apple, vi cómo podría ser la próxima generación de VPN: una que sea verificablemente privada y supere la censura en línea. Quiero que esto sea una realidad fuera de los jardines amurallados de Apple. El mundo no necesita otra empresa de VPN; necesita un enfoque completamente nuevo de la privacidad.


Todo su discurso está dirigido al modelo «sin registros» que otros utilizan. ¿Por qué esta promesa se volvió insuficiente?
La industria de las VPN es cosa del pasado. Dominan tres grupos principales, que dan la ilusión de poder elegir, al mismo tiempo que traicionan la confianza de los usuarios y utilizan la cobertura de los medios para impulsar esquemas pagos que impulsen su conversación. La pequeña promesa de que no habrá registros para el software que pueda acceder a todo el tráfico de la red nunca es suficiente y será prácticamente inútil en 2026, cuando los ciberataques impulsados por LLM sean rampantes.
La conclusión es que incluso los proveedores de VPN honestos que cumplen con políticas de no registros pueden ser pirateados. Los usuarios se están dando cuenta de esto y hay cada vez más llamados dentro de la comunidad de ciberseguridad para que se deje de usar VPN por completo. Obscura es la respuesta directa a esto: ya no tiene que confiar en el compromiso de ninguna empresa con su privacidad en línea. Así debería ser.
Utilice un lenguaje sencillo para guiar a nuestros lectores a comprender los dos lados del relevo. ¿Cómo cambia realmente el modelo de confianza en comparación con una VPN de múltiples saltos normal?
Cuando utiliza una VPN tradicional, la empresa ve quién es usted (a través de su IP de conexión + su información de pago) y su tráfico web. El uso de la opción de saltos múltiples no cambia el hecho de que sigue siendo una empresa y, por lo general, solo agrega latencia adicional sin ningún motivo.
Con el relé bidireccional de Obscura, utilizamos una empresa completamente independiente (Mullvad) como nuestro segundo salto de exportación y Obscura como primer salto. Todo su tráfico web está cifrado con claves controladas por los servidores de Mulvad y solo se transmite a través de los servidores de Obscura. De esta manera, los servidores de retransmisión de Obscura nunca ven su tráfico de red real y los servidores de salida de Mulvad nunca ven su identidad (IP de conexión o información de pago).
Para aquellos familiarizados con Tor, será como si Tor solo tuviera 2 saltos, pero estos son saltos dedicados de alto rendimiento optimizados para máxima velocidad y confiabilidad.
Un escéptico podría decir que acaba de resolver el problema de la confianza. Los usuarios ahora confían en dos empresas en lugar de en una, y las dos empresas pueden estar confabuladas o obligadas a unirse. ¿Cómo respondes?
Comenzaré señalando ligeramente que el uso de una VPN tradicional simplemente transfiere la confianza de su ISP (posiblemente regulado) a una empresa privada completamente no regulada. 😆
En serio, nuestro objetivo con Obscura es garantizar que ninguna de las partes pueda comprometer su privacidad en línea. Ninguna entidad debería tener este poder. Con Obscura, nadie puede asociar su identidad personal con su actividad en línea siempre que Obscura o Mullvad no estén comprometidos. Definitivamente es mejor que confiar en las promesas de su ISP o VPN tradicional.
Hablemos de tecnología. Su protocolo invisible se basa en QUIC para simular el tráfico HTTP/3. ¿Por qué elegir QUIC? ¿Cómo resiste un escrutinio intenso?
Elegimos QUIC no sólo porque se parece a HTTP/3, sino también porque sus extensiones de datagramas poco confiables nos permiten evitar el problema de fallas de TCP sobre TCP que afecta a las VPN basadas en TCP. animo a la gente Lee este artículo para conocer más detalles..
En cuanto a burlar la censura, QUIC es particularmente difícil para el middleware realizar una inspección profunda de paquetes. QUIC permite fragmentar y mezclar mensajes dentro de datagramas UDP, lo que significa que el sistema de inspección debe volver a ensamblarlos, lo que lo encarece. No sé si algún sistema de revisión QUIC actualmente implementado podría reestructurarse. Más información se puede encontrar aquí.
Acepta Monero y Bitcoin a través de Lightning Network, no se requiere correo electrónico, simplemente inicie sesión con una cuenta aleatoria. Pero Obscura aún puede ver la IP de conexión del usuario. ¿Qué tan anónimos son los usuarios? ¿Dónde están los límites de la honestidad?
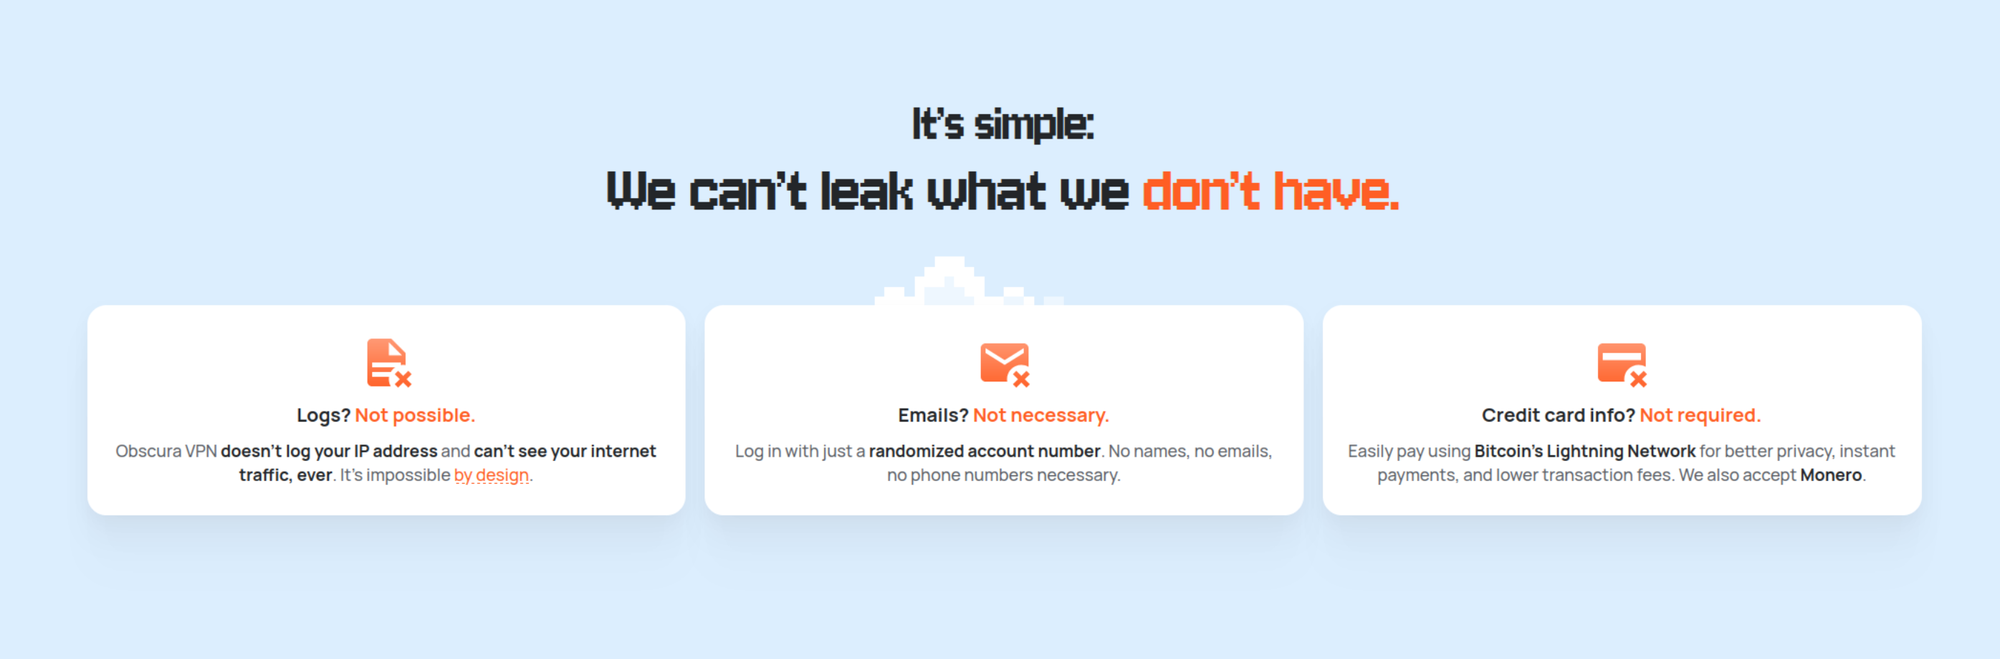
Tratamos los datos de los consumidores como residuos tóxicos. No lo queremos, no lo necesitamos y tratamos de asegurarnos de que no tengas que darnos nada. Además de lo que mencionaste, también se puede acceder a nuestro sitio web a través de Tor.
Pero tienes toda la razón. Todavía podemos ver la dirección IP de conexión del usuario. Eso no cambiará a menos que la humanidad reconsidere por completo la pila OSI, lo que hará que la transición a IPv6 parezca un paseo por el parque. 😆
El hecho de que no podamos evitar ver su dirección IP de conexión es exactamente el objetivo de Obscura: si debemos verla, lo más privado que podemos hacer es separar completamente esta información de su tráfico web. Esto es lo que hace nuestro relé bidireccional.
Ha abierto el código del cliente y ha hablado mucho sobre compilaciones replicables, que obviamente es algo que heredó de Bitcoin Core. Para los que no son desarrolladores, ¿por qué es importante la compilación replicable para las VPN?
Hago muchas compilaciones reproducibles para Bitcoin Core, por lo que esto es importante para mí. Creo que las compilaciones replicables son importantes para cualquier software de código abierto crítico para la seguridad. Incluso si el código fuente publicado no es malicioso, eso no dice nada sobre la aplicación que descargaste. Básicamente, responde a la pregunta: ¿la aplicación que descargo corresponde al código fuente de GitHub (o cualquier otra falsificación que puedas estar usando)?
Para Bitcoin Core, las aplicaciones maliciosas pueden significar la pérdida o el robo de fondos. Con las VPN, las aplicaciones maliciosas pueden acceder a todo su tráfico web y potencialmente filtrar tráfico independientemente de la seguridad de su proveedor de VPN.
En Obscura, ciertamente nos tomamos en serio las construcciones repetibles. Ya tenemos un prototipo reproducible y reproducible para Android y estamos buscando hacerlo funcionar también para otras plataformas.
El precio de Obscura es de $ 8 al mes y los revisores señalan que combinar dos proveedores puede costar más de uno. Dejando a un lado las historias de privacidad, ¿cómo se puede hacer que la economía funcione como un pequeño equipo sin la presión del capital de riesgo?
Primero, no tenemos ningún perfil de usuario que pueda monetizarse. En segundo lugar, creo que en tecnología nuestro negocio es demasiado complejo. Para que una empresa funcione, sus costos deben ser menores que sus ingresos a lo largo del tiempo. Eso es todo. No estamos construyendo un gran centro de datos. No invertimos decenas de millones de dólares en I+D en laboratorios en Suiza. Somos un equipo de seis personas, trabajamos de forma remota y cobramos precios justos. Mientras mantengamos contentos a nuestros clientes, no tenemos nada de qué preocuparnos. Mi objetivo nunca fue comparar a Yachts con Bezos.
Existe una tensión clásica entre la máxima privacidad y la usabilidad cotidiana, y Tor es la clásica advertencia. ¿Dónde trazas esta línea?
El objetivo de mi madre era utilizar Obscura, ¡y lo hizo! (Ojalá no sea solo porque soy su hijo).
No creo que la tensión entre privacidad y usabilidad sea siempre inherente: las VPN no tienen por qué ser complicadas. Se supone que debes encender un interruptor y simplemente funciona y te olvidas de que lo activaste. El objetivo es perfecto. Los usuarios avanzados y los técnicos que quieren más siempre deberían tener la posibilidad de hacer ajustes, y nosotros se lo ofrecemos, pero el objetivo es crear un gran producto con el que ambas partes se sientan como en casa.
A menudo también descubrimos que ofrecer al usuario opciones es el camino a seguir: si bien las criptomonedas pueden ser la forma más privada de pagar por Obscura, es posible que mi madre quiera una opción de tarjeta de crédito. 😄
De cara a los próximos años, con la presión legislativa para el cifrado y el seguimiento ubicuo, ¿cuáles son sus mayores preocupaciones sobre la privacidad en línea?
Todos los días hay historias sobre un país o una agencia internacional que propone nuevas reglas que ponen en peligro la Internet abierta y libre que todos amamos. A veces estas protecciones tienen buenas intenciones, pero los legisladores no comprenden completamente sus consecuencias; a veces sus motivos no son tan nobles.
Lo que todas estas escenas tienen en común es que en el proceso, el comportamiento que alguna vez se consideró extraño y orwelliano se normaliza. Vas a tomar una taza de café, les das tu número de teléfono, luego descargas una aplicación (y les das permiso de ubicación) y, antes de que te des cuenta, la empresa conoce todos los aspectos de tu vida.
Luego, cuando aprendes cómo el gobierno compra legalmente estos perfiles a los corredores de perfiles, comienzas a darte cuenta de cuánto de tu vida se puede reconstruir hasta el punto en que básicamente estás renunciando a todos los aspectos de tu privacidad por una taza de café gratis en tu cumpleaños. (Soy tan culpable como cualquiera). Entonces, lo que realmente me preocupa es nuestra propia complicidad al sacrificar la privacidad por la comodidad. Mi esperanza es que, junto con Obscura y otras pequeñas empresas emergentes centradas en la privacidad, podamos desarrollar una tecnología más simple y fácil de usar que ayude a proteger a las personas y les permita tomar mejores decisiones sobre privacidad sin sopesar la conveniencia y la privacidad.
Por fin uno divertido. Su sitio web tiene un «conocimiento maldito» Page. ¿Qué es lo más condenatorio que has aprendido sobre cómo funciona realmente Internet desde que iniciaste Obscura?
Creo que el escalado TLS SNI tiene que ser una de las cosas más malditas del funcionamiento de la web.
La mayoría de la gente piensa que si una conexión está cifrada mediante TLS, entonces está completamente cifrada. Lo que no saben es que cada conexión TLS tiene una parte llamada SNI, donde el dominio del servidor está en texto claro y completamente sin cifrar. De hecho, los ISP y el middleware suelen utilizar este método para implementar la censura de la red porque es un mecanismo más confiable que intentar hacer coincidir las conexiones con las solicitudes de DNS.
El año pasado, Obscura fue bloqueado por error por algunos ISP de EE. UU. y lo que estaban usando era SNI. Por supuesto, usar una VPN lo protegerá de esto, pero aun así es una mierda que TLS tenga esta capacidad. ¡Esperamos que pronto se adopte el cifrado Client Hello para que podamos tener TLS verdaderamente seguro!
Depende de usted decidir si el modelo de confianza dividida de Obscura funciona para usted, pero definitivamente es un enfoque diferente para resolver un problema que el mundo VPN ha pasado por alto durante años. El cliente es de código abierto, por lo que no tienes que confiar en nada de esto. Puede leer el código, comparar las teclas de salida con la lista de verificación publicada por Mulvad y verificar el reclamo usted mismo.
Puedes aprender más en oscura.comla fuente es GitHub.